KrofekSecurity: novice o kibernetski varnosti

KritičnoIT security noviceRanljivosti

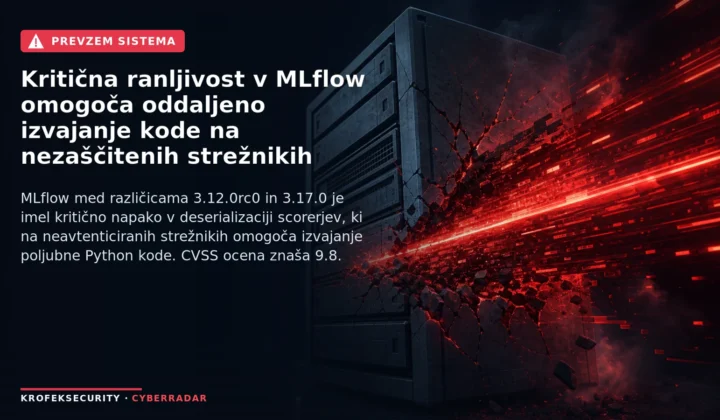
Kritična ranljivost v MLflow omogoča oddaljeno izvajanje kode na nezaščitenih strežnikih

V platformi MLflow je bila odkrita kritična ranljivost CVE-2026-116692, ki napadalcu omogoča oddaljeno izvajanje kode prek deserializacije scorerjev tretjih strani. Ranljivost je ocenjena z najvišjo oceno CVSS 9.8 in je odpravljena v različici 3.17.0.
Status radarja

1315objav 24ranljivosti 1phishing

Kritična opozorila

Najnovejše grožnje

OpozoriloIT security novice

GHOSTPULSE skriva svoj obstoj v datotekah PNG, da se izogne odkrivanju Kibernetski napad: GHOSTPULSE skrito deluje znotraj slikovnih datotek PNG Zlorabljena PNG datoteka skriva zlonamerno programsko opremo GHOSTPULSE Kako se zlonamerna koda GHOSTPULSE skriva v PNG datotekah GHOSTPULSE: zviti kibernetski napad skrit v PNG datotekah

## Razumevanje GHOSTPULSE in njegovih taktik Kibernetski napadi postajajo vse bolj sofisticirani, z zlonamerno programsko opremo, kot je GHOSTPULSE, ki uporablja inovativne tehnike, da se izogne...

24.10.2024